On entend tout et n'importe quoi sur le proof of stake. D'un côté, les maximalistes du Bitcoin qui le qualifient de simple réinvention du système bancaire oligarchique où les riches dirigent tout. De l'autre, les services marketing Web3 qui vendent ça comme une baguette magique écologique capable de sauver la planète tout en distribuant des rendements passifs sans effort. La réalité technique est mille fois plus passionnante — et beaucoup plus impitoyable.
Je fais tourner mes propres nœuds de validation dans mon atelier depuis des années. Croyez-moi : sécuriser un registre distribué sans dépenser des gigawattheures d'électricité ne relève pas de la magie. C'est de la théorie des jeux pure et dure, adossée à des équations cryptographiques redoutables. Si vous configurez mal votre machine, le réseau ne vous pardonne rien. Pas de pitié. Vos fonds partent en fumée.
Comment fonctionne le proof of stake au-delà des fantasmes
Oubliez vos cartes graphiques qui hurlent à 350 watts pour calculer des condensats SHA-256 ou Ethash jusqu'à faire disjoncter votre compteur Linky. Dans un réseau basé sur le proof of stake (ou preuve d'enjeu), les mineurs physiques n'existent plus. Ils sont remplacés par des validateurs virtuels. Pour obtenir le droit de valider des transactions et de proposer de nouveaux blocs, je dois immobiliser un collatéral financier directement dans un contrat intelligent : c'est le fameux « stake ».
Sur Ethereum, ce ticket d'entrée est fixé à 32 ETH. Ce n'est pas une paille. Cette caution sert de garantie de bonne conduite. Le temps n'est plus découpé au hasard de la découverte d'un nonce cryptographique, mais cadencé avec une précision chirurgicale. Sur Ethereum, le temps se divise en « slots » de 12 secondes, regroupés en « époques » (epochs) de 32 slots, soit 6,4 minutes.
À chaque slot, un algorithme pseudo-aléatoire public et vérifiable (appelé RANDAO) désigne un validateur unique chargé de construire et de proposer un bloc. Pendant ce temps, un comité d'autres validateurs inspecte ce travail et vote pour attester de sa validité. Vous proposez un bloc propre ? Vous touchez une récompense en jetons neufs et en frais de priorité. Votre machine plante ou coupe sa connexion Internet ? Vous subissez une micro-pénalité proportionnelle à ce que vous auriez dû gagner. Rien de dramatique pour quelques minutes d'indisponibilité. En revanche, si vous tentez de tricher ou de corrompre l'historique, le réseau vous brise les reins.
La finalité casper ffg : verrouiller les blocs pour l'éternité
C'est ici qu'intervient une nuance technique fondamentale que beaucoup d'articles grand public ignorent : la différence entre la création d'un bloc et sa finalité. Dans le proof of work classique de Bitcoin, la finalité n'est que probabiliste. Plus vous attendez de blocs par-dessus votre transaction, plus la probabilité d'une réorganisation de chaîne diminue, mais théoriquement, elle n'atteint jamais 100 %. Avec le proof of stake moderne, on utilise un mécanisme explicite de finalité mathématique.
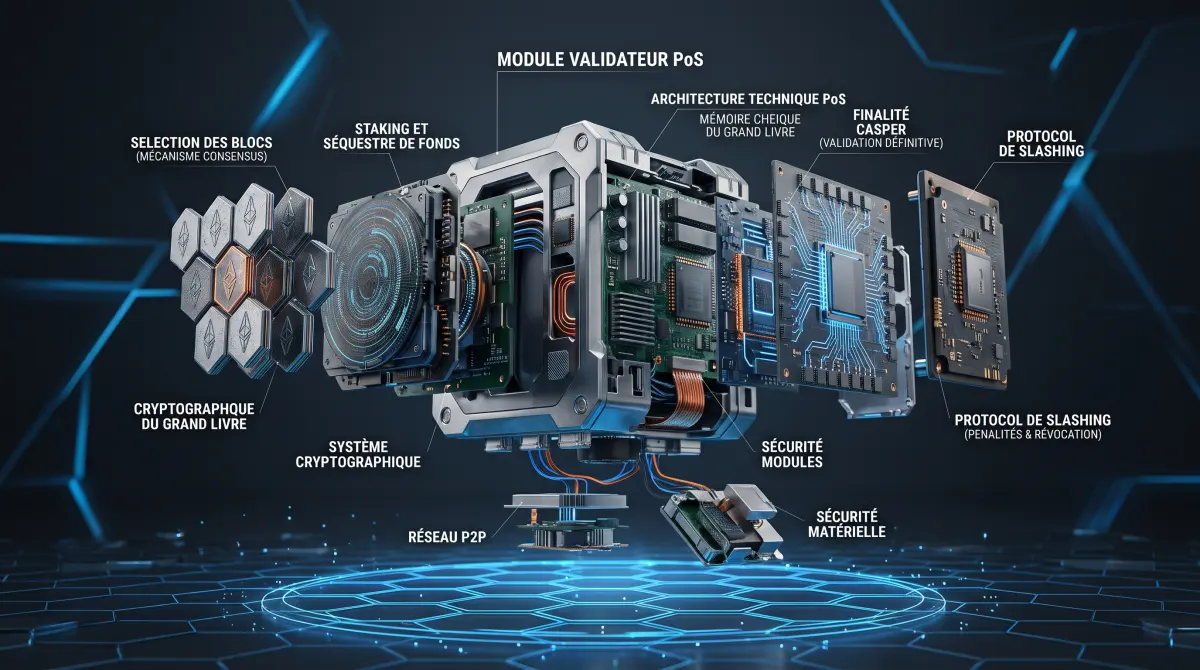
Sur Ethereum, ce mécanisme s'appelle Casper FFG (Friendly Finality Gadget), combiné avec le moteur de choix de chaîne LMD-GHOST pour former l'architecture globale surnommée Gasper. Casper fonctionne comme une couche de consensus superposée. Son travail ? Transformer des blocs récents en blocs définitifs et irréversibles.
Comment ça tourne en pratique ? Lors de chaque transition d'époque, les validateurs votent sur des blocs spécifiques appelés « points de contrôle » (checkpoints). Dès qu'un checkpoint obtient un vote favorable d'une supermajorité de deux tiers (les fameux deux tiers des ETH stakés sur le réseau), il devient « justifié ». Quand le checkpoint suivant atteint à son tour cette supermajorité par-dessus le précédent, le premier est déclaré finalisé.
Une fois un bloc finalisé par Casper, la règle est absolue : il est impossible de réécrire l'historique sans qu'au moins un tiers de la totalité des jetons stakés sur la blockchain ne soit brûlé instantanément par le protocole. Vous voulez inverser une transaction finalisée ? Grand bien vous fasse. Cela vous coûtera des milliards d'euros en capital détruit en une fraction de seconde. Les détails formels de cet algorithme sont d'ailleurs documentés en détail sur le portail technique officiel d'Ethereum.
Le slashing : la guillotine financière des validateurs
Ne confondez jamais une simple pénalité d'inactivité (l'inactivity leak) avec le slashing. Si ma box fibre coupe pendant trois heures pendant que je tonds la pelouse, mon validateur rate quelques attestations. Je perds quelques centimes d'euro en ETH, l'équivalent exact de ce que j'aurais empoché en restant en ligne. C'est indolore.
Le slashing, c'est l'arme atomique du protocole. Il sanctionne les comportements malveillants avérés ou les négligences d'administration système absolument impardonnables. Trois infractions précises déclenchent la sentence :
- La double proposition : un validateur propose deux blocs distincts pour le même slot de 12 secondes. C'est une tentative flagrante de créer un embranchement (fork).
- Le double vote (double voting) : un validateur signe deux attestations contradictoires pour deux blocs différents lors du même slot.
- Le vote d'encerclement (surround voting) : un validateur vote pour un checkpoint qui en chevauche ou en contourne un autre, violant directement les règles de progression linéaire de Casper.
Quand l'un de ces trois événements est détecté cryptographiquement par un autre nœud (qui touche au passage une prime de dénonciation), la sanction tombe sans intervention humaine. Elle est tripartite. D'abord, une pénalité initiale immédiate est prélevée sur vos 32 ETH (au minimum 1 ETH brûlé sur-le-champ). Ensuite, votre nœud est forcé à l'expulsion : il entre dans une file d'attente de sortie forcée de 36 jours pendant lesquels il ne touche plus aucun revenu.
Enfin — et c'est le coup de génie des concepteurs du protocole —, le slashing applique une pénalité de corrélation. Si vous êtes le seul glandu sur Terre à avoir lancé deux fois vos clés de validation sur deux serveurs différents par accident, vous perdez environ 1 à 2 ETH. Mais si des centaines de validateurs se font slasher en même temps que vous au cours d'une fenêtre de 18 jours, le protocole déduit qu'il s'agit d'une attaque coordonnée ou d'une faille critique d'un client logiciel ultra-majoritaire. Dans ce cas, la pénalité grimpe de manière exponentielle, jusqu'à la destruction intégrale des 32 ETH de chaque nœud fautif. Vous pouvez consulter l'implémentation de ces pénalités dans le dépôt des spécifications de consensus sur GitHub.
Comparatif technique : proof of work face au proof of stake
Mettons les chiffres sur la table. Comparer ces deux philosophies impose de regarder l'architecture matérielle, la résilience aux attaques byzantines et le coût économique d'une tentative de prise de contrôle.
| Paramètre technique | Proof of Work (Bitcoin) | Proof of Stake (Ethereum Gasper) |
|---|---|---|
| Ressource sous-jacente | Énergie brute & puissance de calcul (ASIC) | Capital financier immobilisé (Collatéral ETH) |
| Consommation par nœud | De 1 000 W à 3 500 W par machine ASIC de minage | 15 W à 45 W (Mini PC type Intel NUC ou AMD Ryzen) |
| Cadence de génération | Probabiliste (~10 minutes avec ajustement de difficulté) | Déterministe (Slots fixes de 12 secondes regroupés en époques) |
| Finalité des transactions | Probabiliste (recommandation de 6 confirmations) | Déterministe via Casper FFG (2 époques, soit ~12,8 minutes) |
| Résistance à l'attaque 51% | Nécessite 51 % du hashrate mondial (coût opérationnel récurrent) | Nécessite 33 % pour bloquer, 67 % pour finaliser un historique frauduleux |
| Conséquence de l'attaque | Le matériel de minage reste intact et peut réattaquer | Slashing massif : le capital de l'attaquant est définitivement détruit |
La différence saute aux yeux. En PoW, un attaquant disposant d'immenses fermes d'ASIC peut échouer, garder ses machines, et recommencer le lendemain matin. En PoS, une tentative ratée détruit purement et simplement le matériel de l'attaquant sous forme de jetons brûlés. C'est l'équivalent pour un mineur de voir son entrepôt d'ASIC prendre feu spontanément dès qu'il tente de publier un bloc illégitime.
Faire tourner son propre validateur : la réalité du terrain
Pas besoin de racks serveurs climatisés dans un datacenter en Islande pour faire du solo-staking. Sur mon banc de test, un simple boîtier équipé d'un processeur AMD Ryzen 5, de 32 Go de mémoire vive DDR4 et d'un disque SSD NVMe de 2 To (prenez impérativement un modèle avec une excellente endurance en écriture TBW, type TLC avec DRAM embarquée) fait tourner la pile logicielle sans broncher.
Cette pile se compose de deux couches indispensables qui discutent via l'API Engine :
- Le client d'exécution (Execution Client) : Geth, Nethermind, Besu ou Erigon. Il gère l'état du réseau, la machine virtuelle (EVM) et l'exécution des transactions.
- Le client de consensus (Consensus Client) : Lighthouse, Prysm, Teku, Nimbus ou Lodestar. C'est lui qui implémente la logique de Casper FFG, surveille les slots, signe les blocs et gère les attestations.
Le piège absolu ? La paresse intellectuelle qui consiste à utiliser les clients ultra-majoritaires. Si 70 % des validateurs utilisent Geth et qu'un bogue de consensus frappe ce client, tous ces nœuds risquent le slashing de corrélation simultanément. Diversifier ses clients n'est pas une posture d'intello du logiciel libre : c'est une mesure de sécurité vitale pour préserver son propre argent.
La preuve d'enjeu a prouvé sa robustesse depuis The Merge en septembre 2022. Elle demande un niveau de rigueur d'ingénierie remarquable, mais elle offre un modèle de sécurité économique où tricher coûte infiniment plus cher que de coopérer. Pour quiconque aime l'administration système et l'économie quantitative, monitorer son propre validateur reste l'une des expériences techniques les plus gratifiantes du Web3 actuel.