Vous venez d'installer une ligne fibre à 8 Gb/s, vous blindez vos mots de passe avec un gestionnaire local et vous refusez systématiquement les cookies tiers. Grand bien vous fasse. Pourtant, dès que vous tapez une adresse web dans votre navigateur, votre machine crie sur tous les toits où vous allez. Pourquoi ? Parce que le protocole DNS traditionnel a été conçu à une époque où Internet regroupait trois universités et une poignée de barbus bienveillants. En 2026, laisser tourner la configuration par défaut de votre box opérateur relève de la pure négligence technique.
Je vois encore passer trop de discours marketing affirmant qu'un simple VPN règle la question. C'est faux. Si vous voulez assainir votre réseau sans payer un abonnement mensuel inutile ni dégrader votre débit, la solution s'appelle le dns chiffre. Deux protocoles s'affrontent sur ce terrain : le DoT (DNS over TLS) et le DoH (DNS over HTTPS). Deux géants dominent les débats : Cloudflare et Quad9. J'ai benchmarqué les deux infrastructures, disséqué leurs politiques de logs et testé leurs comportements en conditions réelles. Voici les faits, sans langue de bois.
Pourquoi le DNS standard sur le port 53 est une passoire
Le système de résolution de noms de domaine (DNS) est l'annuaire du web : il traduit un nom d'hôte lisible comme fluxtech.fr en une adresse IP routable, par exemple 104.21.48.1. Historiquement, cette requête voyage en texte clair via le protocole UDP (User Datagram Protocol) sur le port 53.
Le problème saute aux yeux. N'importe quel équipement réseau situé entre votre terminal et le serveur résolveur — votre box Orange ou Free, les routeurs de transit de votre FAI, ou un pirate assis à la table d'à côté dans un café en train d'écouter avec Wireshark — peut lire l'intégralité de vos requêtes. Pire : ils peuvent les altérer à la volée. C'est ce qu'on appelle l'empoisonnement de cache ou le détournement DNS (DNS hijacking).
C'est exactement ce mécanisme archaïque que la justice et l'Arcom exploitent en France pour forcer les opérateurs à bloquer des sites de streaming ou de téléchargement. Votre box ne refuse pas de se connecter au serveur cible : elle vous ment délibérément sur l'adresse IP renvoyée. En chiffrant ce canal, vous reprenez le contrôle total sur l'intégrité de vos paquets.
Doh versus dot : deux philosophies pour chiffrer vos requêtes
Pour sécuriser ce maillon faible, les ingénieurs de l'IETF ont développé deux standards distincts. Ne les confondez pas : ils ne répondent ni aux mêmes contraintes réseau ni aux mêmes menaces.
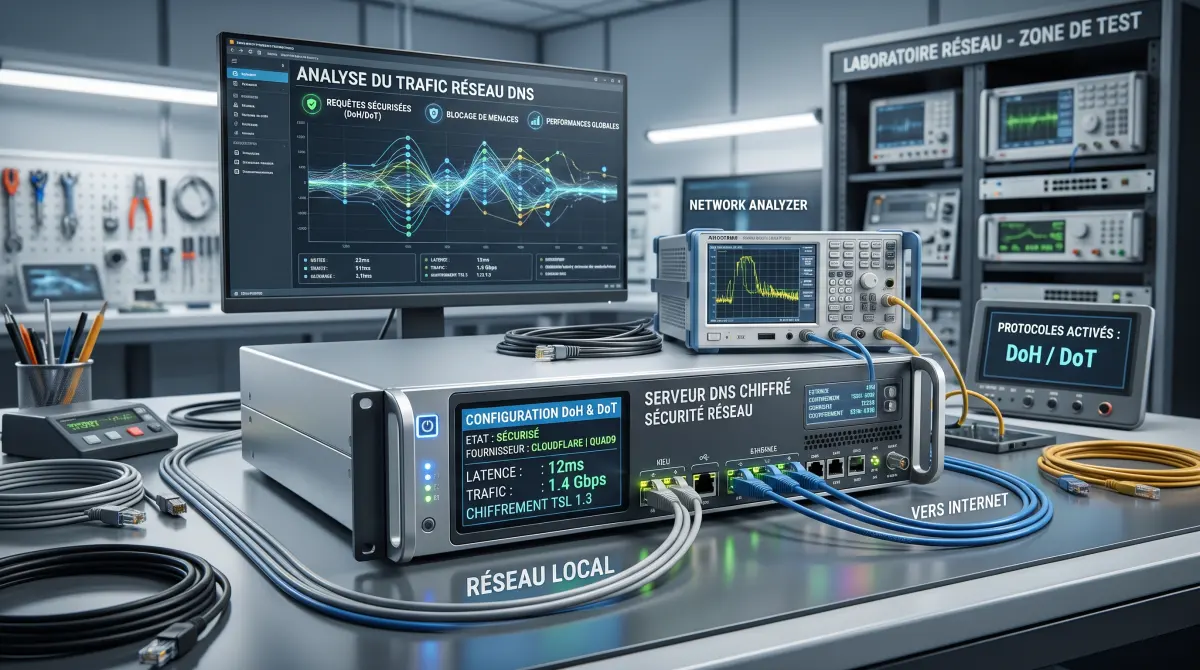
D'un côté, nous avons le DNS over TLS (DoT), standardisé dans la RFC 7858. Il encapsule simplement les paquets DNS bruts dans une session chiffrée TLS sur un port dédié : le port 853. Sur le plan de l'architecture réseau, c'est propre, modulaire et élégant. L'administrateur système sait exactement ce qui passe. Revers de la médaille : ce port 853 est facilement repérable. Dans les réseaux d'entreprise stricts, les hôtels ou certains pays friands de censure d'État, ce port est souvent bloqué par défaut. Résultat : plus de résolution possible, vous restez à la porte.
De l'autre côté se dresse le DNS over HTTPS (DoH), défini dans la RFC 8484. Ici, on encapsule les requêtes DNS au format wireformat dans des requêtes HTTP/2 ou HTTP/3 classiques transitant sur le port 443. C'est le port universel du trafic web sécurisé. Pour un pare-feu ou un FAI, vos résolutions DNS sont visuellement indiscernables d'un chargement de page sur Wikipedia ou d'un flux vidéo. C'est redoutable pour contourner les blocages réseau, même si certains puristes lui reprochent d'alourdir inutilement la pile réseau avec l'overhead HTTP.
Sur ma machine personnelle comme sur mes serveurs, mon choix est fait : DoH sur les postes nomades (ordinateurs portables, smartphones) pour éviter les blocages Wi-Fi arbitraires, et DoT au niveau de mon routeur central via Unbound pour la propreté protocolaire.
Cloudflare face à quad9 : l'arbitrage technique
Chiffrer le tuyau ne sert à rien si l'entité à l'autre bout enregistre vos données pour les revendre. Deux résolveurs publics gratuits écrasent la concurrence par leur fiabilité : Cloudflare (1.1.1.1) et Quad9 (9.9.9.9). Mais leurs philosophies divergent radicalement.
Cloudflare mise sur la puissance brute. Grâce à son réseau Anycast colossal implanté dans plus de 300 villes, leur résolveur est objectivement le plus rapide de la planète. Sur ma connexion fibre à Lyon, le ping vers 1.1.1.1 plafonne à 3 ms. Leurs déclinaisons sont pratiques : 1.1.1.2 filtre automatiquement les malwares connus, tandis que 1.1.1.3 ajoute le filtrage des contenus adultes. Côté vie privée, Cloudflare purge ses logs sous 24 heures et fait auditer son code par des tiers (KPMG). Mais l'entreprise reste assujettie au droit américain et au CLOUD Act. Pour certains administrateurs pointilleux, c'est un point de friction indéniable.
Face à lui, Quad9 joue la carte de l'indépendance géopolitique et de la cyberdéfense. C'est une fondation à but non lucratif basée en Suisse, régie par la très stricte Loi fédérale sur la protection des données (LPD). Zéro log de votre adresse IP source, point final. Mais le véritable tour de force de Quad9 réside dans son filtrage prédictif : le service agrège en temps réel les flux de renseignements de plus de 30 spécialistes de la sécurité informatique (dont IBM X-Force). Si un domaine sert à propager un rançongiciel ou du phishing, Quad9 bloque la résolution instantanément. En revanche, il accuse un léger retard sur la latence pure : comptez entre 9 et 14 ms en France métropolitaine.
| Paramètre technique | DNS FAI classique | Cloudflare (1.1.1.1) | Quad9 (9.9.9.9) |
|---|---|---|---|
| Protocoles supportés | UDP/TCP 53 clair | DoH, DoT, DoH3 | DoH, DoT, DNSCrypt |
| Chiffrement actif | Non | Oui | Oui |
| Juridiction légale | France (ARCOM / FAI) | États-Unis (CLOUD Act) | Suisse (LPD) |
| Blocage menaces / malwares | Inexistant (sauf justice) | Optionnel (1.1.1.2) | Natif par défaut |
| Latence moyenne (Fibre FR) | 12 à 25 ms | 3 à 5 ms | 9 à 15 ms |
| Gestion des logs IP | Conservés (légal 1 an) | Effacés sous 24h | Aucune conservation |
| Validation DNSSEC | Rarement active | Oui | Oui |
Configuration pratique sur Windows, macOS et navigateur
Inutile d'être ingénieur système pour basculer sur un résolveur chiffré. Les systèmes d'exploitation modernes intègrent enfin ces briques sans nécessiter de logiciel tiers.
Sous Windows 11, rendez-vous dans les Paramètres > Réseau et Internet > Wi-Fi (ou Ethernet). Cliquez sur les propriétés de votre carte, modifiez l'attribution DNS en « Manuel », activez IPv4 et saisissez 1.1.1.1 ou 9.9.9.9. Dans le menu déroulant « Chiffrement DNS », sélectionnez simplement Chiffré uniquement (DNS sur HTTPS). Windows négocie alors directement la connexion sécurisée.
Sur macOS, Apple gère le DoH et le DoT via des profils de configuration système signés. Le moyen le plus propre consiste à télécharger le profil officiel directement chez Quad9 ou Cloudflare, ou d'utiliser un utilitaire open-source comme dnscrypt-proxy via Homebrew pour les utilisateurs avancés.
Si vous souhaitez simplement isoler votre surf quotidien, activez l'option dans votre navigateur web :
- Sur Firefox : Paramètres > Vie privée et sécurité > Paramètres de DNS over HTTPS. Choisissez « Protection maximale » et sélectionnez Quad9 ou Cloudflare dans la liste déroulante.
- Sur Chrome / Brave : Paramètres > Confidentialité et sécurité > Sécurité > Utiliser un DNS sécurisé. Cochez « Personnalisé » et entrez l'URL DoH (par exemple
https://dns.quad9.net/dns-query).
Les limites réelles : le mythe de l'anonymat absolu et le rôle d'ech
Soyons clairs : activer le DoH ou le DoT ne vous rend absolument pas invisible sur le web. Prétendre le contraire relève de l'escroquerie intellectuelle. Le DNS chiffré résout un problème précis : il empêche l'écoute indiscrète sur la requête de nom et garantit que la réponse n'a pas été manipulée. Rien de plus.
Une fois l'adresse IP obtenue, votre ordinateur doit bien ouvrir une connexion vers le serveur distant. Votre fournisseur d'accès à Internet voit donc toujours passer les paquets vers l'adresse IP de destination. Si vous vous connectez à un serveur dédié qui n'héberge qu'un seul site confidentiel, votre FAI devine immédiatement où vous êtes, même avec un DNS chiffré.
L'autre faille historique réside dans l'extension SNI (Server Name Indication) du protocole TLS. Lors de la phase de négociation (handshake) d'une connexion HTTPS, votre navigateur envoyait jusqu'ici le nom du site en clair pour que le serveur sache quel certificat SSL présenter. Le DNS était verrouillé, mais le SNI vendait la mèche deux millisecondes plus tard ! Heureusement, le déploiement massif d'ECH (Encrypted Client Hello), finalisé avec TLS 1.3, comble définitivement ce trou noir technique en chiffrant l'enveloppe entière dès l'initialisation de la session.
Mettre en place le DNS chiffré constitue la première ligne de défense de votre hygiène numérique. C'est gratuit, c'est natif, et cela neutralise d'un trait la surveillance commerciale passive de votre FAI tout en vous prémunissant contre les attaques Man-in-the-Middle sur les réseaux publics. Vous n'avez plus aucune excuse technique pour continuer à balancer vos requêtes à poil sur le port 53.